Autentificarea în doi pași adaugă la parolă o a doua dovadă de identitate, de obicei un cod temporar sau o confirmare pe telefon. Chiar dacă parola ajunge la altcineva, contul nu poate fi deschis fără acest al doilea element. Metodele disponibile nu oferă însă același nivel de protecție, iar alegerea dintre ele contează mai ales pentru e-mail, conturile bancare și rețelele sociale.
Cum funcționează autentificarea în doi pași?
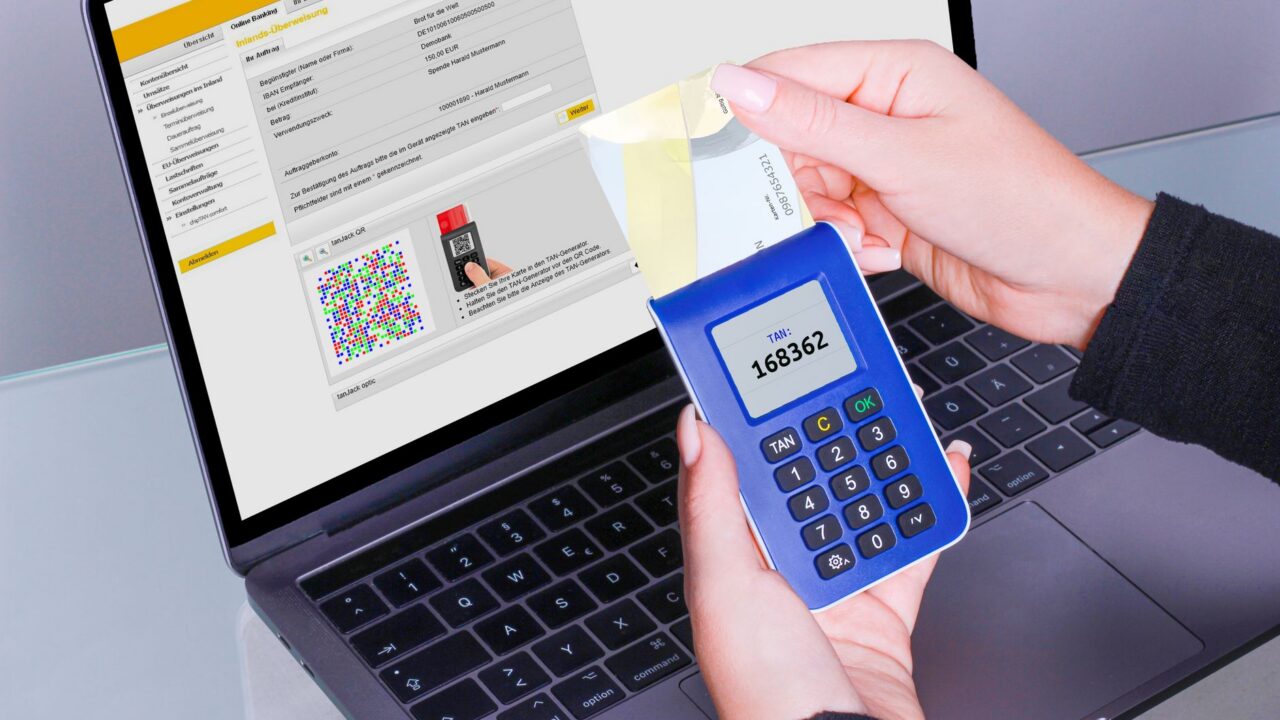
Autentificarea în doi pași cere două dovezi din categorii diferite: ceva ce utilizatorul știe, ceva ce are și, uneori, ceva ce este. Parola face parte din prima categorie, telefonul sau o cheie fizică din a doua, iar amprenta sau recunoașterea feței din a treia. Un atacator care a aflat parola dintr-o bază de date furată nu are și telefonul, așa că încercarea se oprește.
Al doilea pas este cerut de regulă la conectarea de pe un dispozitiv nou. Pe un calculator sau un telefon marcat ca „de încredere”, codul nu mai este solicitat la fiecare deschidere.
Ce metode de verificare există și cât de sigure sunt?
| Metodă | Cum funcționează | Punct slab | Nivel de protecție |
|---|---|---|---|
| Cod prin SMS | Un cod de 6–8 cifre primit prin mesaj | Mesajele pot fi interceptate sau numărul poate fi transferat fraudulos pe altă cartelă | De bază |
| Aplicație de coduri | Un cod de 6 cifre generat pe telefon, schimbat la fiecare 30 de secunde | Codul poate fi cerut prin pagini false | Bun |
| Notificare de confirmare | Un buton „Aprob” afișat pe telefon | Aprobarea din reflex a unei cereri nesolicitate | Bun |
| Cheie fizică sau cheie de acces | Un dispozitiv USB/NFC sau o cheie stocată în telefon | Pierderea dispozitivului fără o alternativă | Foarte bun |
Orice metodă din tabel este mult mai sigură decât parola singură. Diferența dintre ele apare în fața atacurilor țintite.
De ce codul prin SMS este considerat cea mai slabă variantă?
Codul prin SMS depinde de rețeaua de telefonie, nu de dispozitivul utilizatorului, iar acest lucru îl face mai ușor de deturnat. Într-o fraudă de tip „schimbare de SIM”, cineva obține o cartelă nouă pe numărul victimei și primește toate mesajele. Semnalul de alarmă este pierderea bruscă a rețelei pe telefon, fără o explicație tehnică. SMS-ul rămâne totuși util acolo unde serviciul nu oferă altă opțiune.
Cum se activează autentificarea în doi pași pe un cont?
Autentificarea în doi pași se activează din setările de securitate ale fiecărui cont, la secțiuni numite de obicei „Securitate”, „Conectare” sau „Verificare în doi pași”. Pașii sunt asemănători la majoritatea serviciilor:
- Se alege metoda preferată, ideal o aplicație de coduri sau o cheie de acces.
- Pentru aplicația de coduri, se scanează codul QR afișat pe ecran și se introduce primul cod generat, ca test.
- Se descarcă sau se notează codurile de rezervă oferite de serviciu.
- Se adaugă o a doua metodă, de exemplu un număr de telefon sau o a doua cheie.
- Se verifică lista dispozitivelor conectate și se închid sesiunile necunoscute.
Ordinea recomandată este: întâi adresa de e-mail principală, pentru că prin ea se resetează parolele celorlalte conturi, apoi conturile financiare și cele de socializare.
Ce se întâmplă dacă se pierde telefonul cu codurile?
Dacă telefonul se pierde, accesul se recuperează cu codurile de rezervă sau cu a doua metodă configurată la activare. Codurile de rezervă sunt de unică folosință și se păstrează separat de telefon: tipărite într-un loc sigur sau într-un manager de parole. Unele aplicații de coduri permit sincronizarea criptată pe mai multe dispozitive, ceea ce simplifică mutarea pe un telefon nou. Fără niciuna dintre aceste variante, recuperarea contului poate dura zile și cere dovezi suplimentare de identitate.
Mutarea pe un telefon nou se face înainte de resetarea celui vechi, iar fișierele importante merită salvate în paralel, după metodele descrise în articolul despre backupul pentru fotografii și documente.
Ce obiceiuri completează autentificarea în doi pași?
Autentificarea în doi pași funcționează cel mai bine împreună cu parole unice și lungi pentru fiecare cont. Câteva reguli simple reduc riscul de compromitere:
- un cod de verificare nu se comunică nimănui, prin telefon sau prin mesaj, oricine ar pretinde că cere;
- o notificare de conectare neașteptată se respinge, iar parola se schimbă imediat;
- sistemul de operare și browserul se actualizează, deoarece un dispozitiv nesuportat rămâne vulnerabil, așa cum arată ghidul despre calculatorul vechi și actualizările;
- o verificare lunară a conturilor și a dispozitivelor conectate, ca în rutina de igienă digitală lunară, scoate la iveală accesările suspecte.